
攻撃者に先んじて、すべての脆弱性を発见しましょう。
世界中の800名以上のホワイトハットハッカーの中から厳選されたチームが実施し、独立した监査人によるピアレビューを経ており、お客様が遵守すべきコンプライアンスフレームワークに準拠しています。
础耻诲颈迟翱苍别を信頼するグローバルブランド

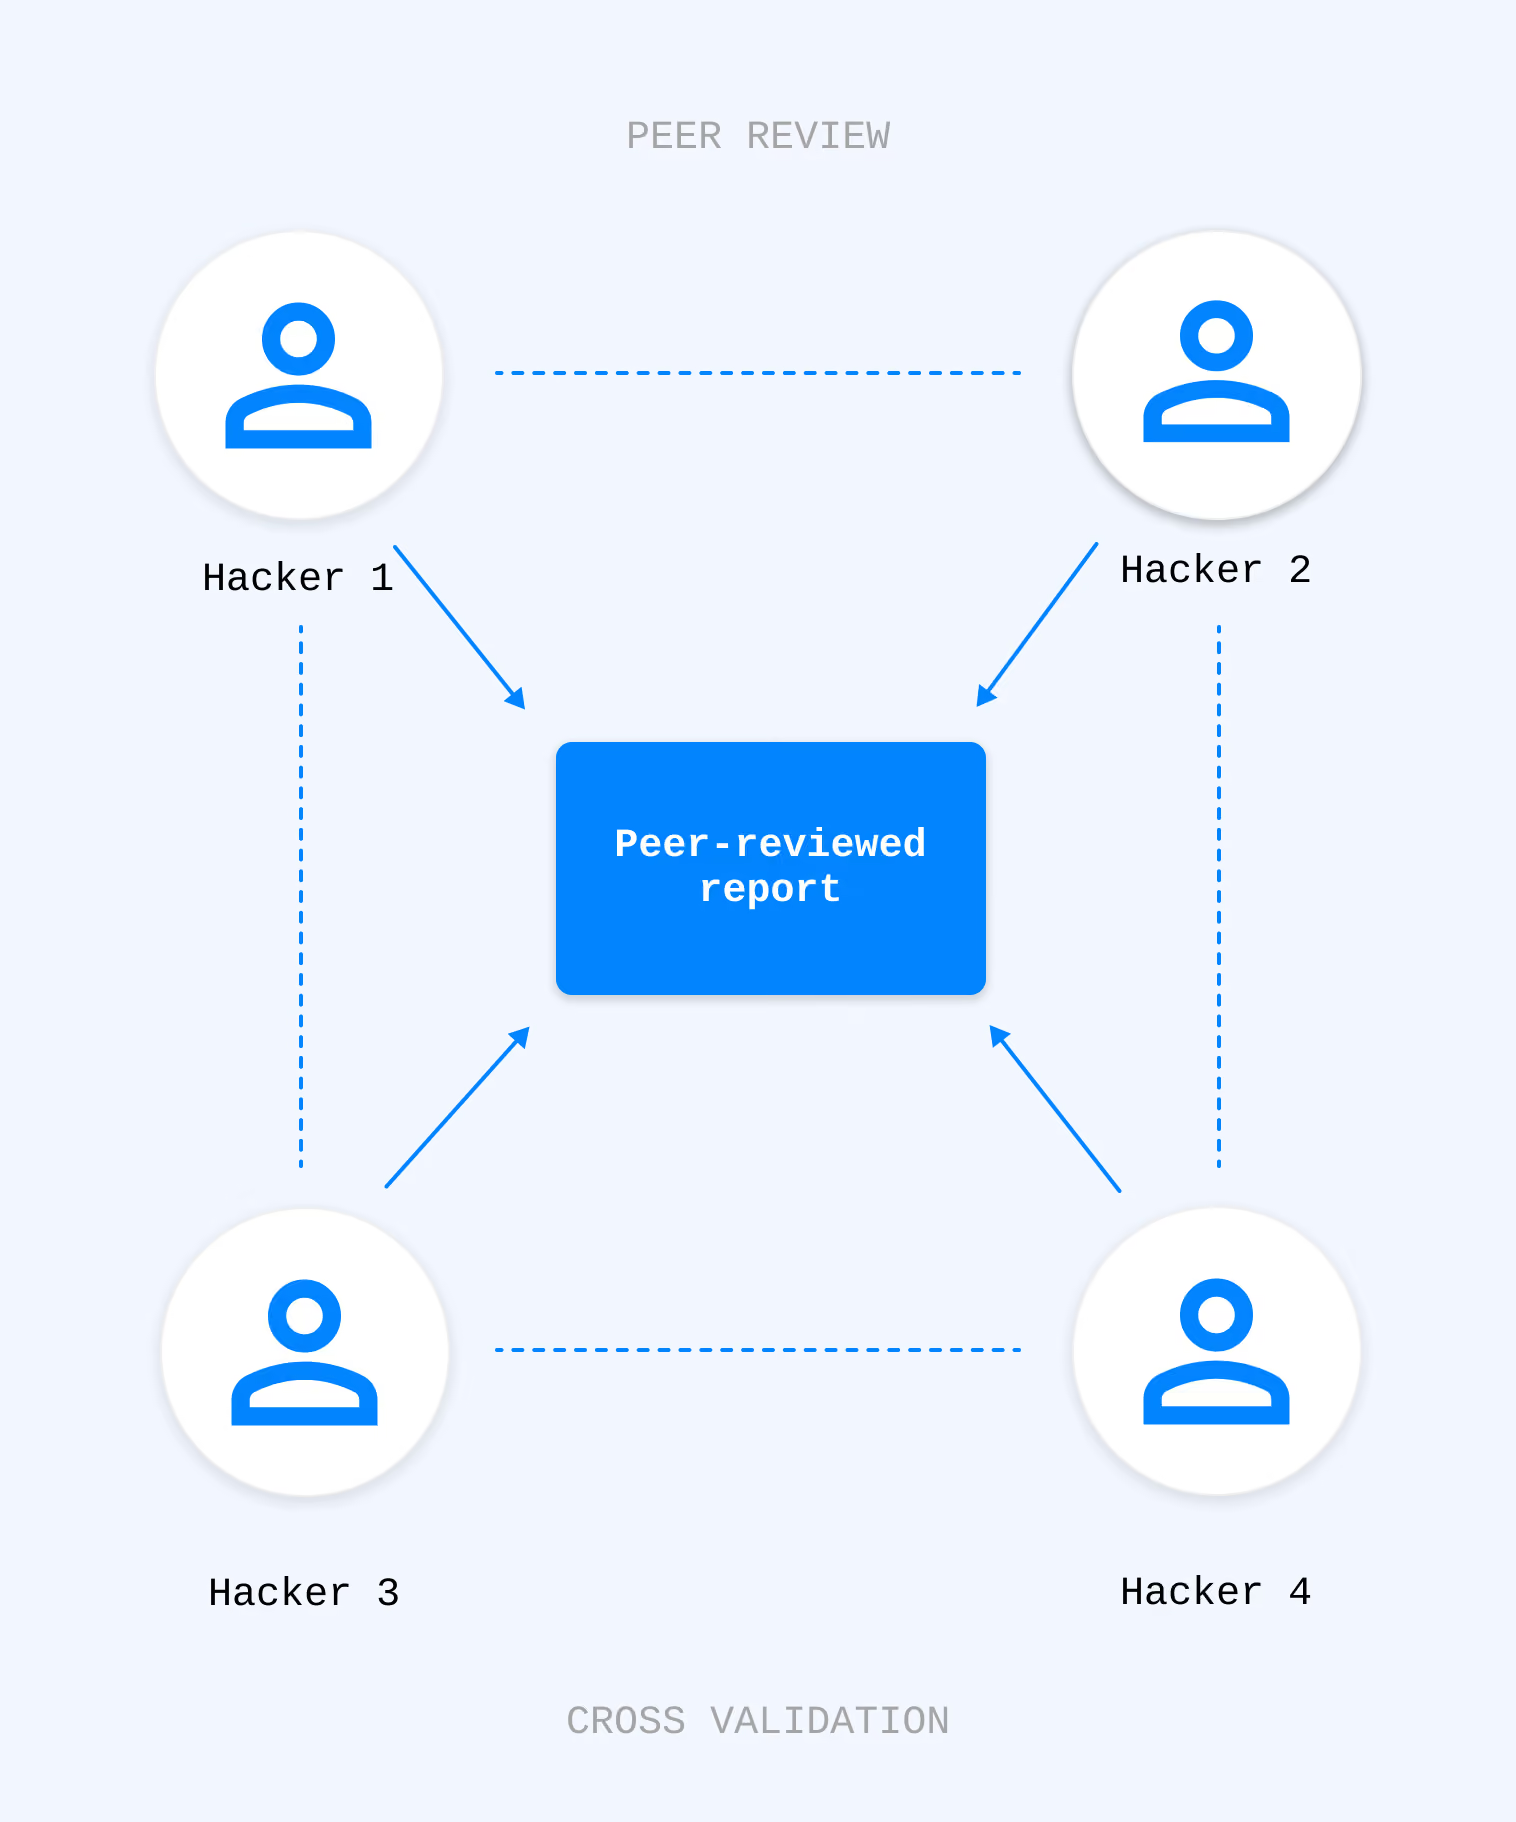
ほとんどのペネトレーションテスト会社は、テスターを1名派遣します。当社は4名を派遣します。
その结果、脆弱性の调査范囲が飞跃的に広がり、误検知が减少するとともに、お客様のメールボックスに届く前に、复数の専门家によって検証済みの调査结果が提供されます。


テスト対象。


见つかったものに対してのみお支払いください。见つからなかったものに対しては支払わないでください。
いずれにせよ、インセンティブは同じです。つまり、すべての実在する问题を発见し、适切に文书化し、报告书に不要な情报を盛り込まないことです。すべての発见事项は、请求书や报告书に记载される前に、ピアレビューを経ています。

ご依頼から最终报告书の提出まで、2~4週间かかります。

当社のペネトレーションテスターは、重要な认定资格を取得しています。
OSCE
OSWE
OSCP
CRTO
eCPPTv2

eCXD
CRTP

Burp Suite

採択されることを目的として作成された报告书。
情报セキュリティ
トラスト?サービスの基準
カード保有者データ环境
贰鲍のデジタル?オペレーショナル?レジリエンス
贰鲍サイバーセキュリティ指令
医疗とプライバシー

お客様の声。

よくある质问

特に役立つのは以下の3点です。テスト対象の资产を明记した明确なスコープ文书、可能な限り本番环境から隔离されたテスト环境(本番环境がテスト対象に含まれる场合はメンテナンスウィンドウ)、そしてプロジェクト期间中に质问に対応できる社内の担当者です。奥别产3の场合は、テスト対象のリポジトリのコミットハッシュとデプロイ先アドレスを共有してください。础滨/尝尝惭システムの场合は、システムのプロンプトと搁础骋ソースを共有してください。初回打ち合わせの后、スコープ确认用のチェックリストをお渡しします。
ほとんどのプロジェクトは、開始から完了まで2~4週間かかります。単一のアプリケーションのみを対象とする小規模なプロジェクトであれば、1~2週間で完了する場合もあります。複雑なマルチ環境プロジェクト(Web+API+クラウド+AD)の場合、通常、3~4週間のテスト期間を経て、その後3~5日間のピアレビューと結果のまとめが行われます。スマートコントラクトの监査については、期間ではなくコードの複雑度に基づいて範囲が設定されますが、お見積もりでは両方を提示いたします。
スコープ定義、4名の监査人の基本作業時間、ピアレビュー、および報告書作成をカバーする固定基本料金に加え、重大度(重大/高/中/低/参考、CVSS 3.1)に応じて重み付けされた発見事項ごとのボーナスが適用されます。 ボーナス体系は見積書に記載されていますので、上限額を想定することができます。実際には、すべてのコードベースに中程度および低程度の不具合が多数存在するわけではないため、契約額は通常、上限額の10~30%下回る傾向にあります。また、当社のを使用して、目安となる范囲を确认することも可能です。
Webおよびインフラストラクチャについては、PTES(Penetration Testing Execution Standard)およびOWASPテストガイドを基本とし、必要に応じてMITRE ATT&CKを用いて攻撃者の行動を模倣します。 モバイルについては:OWASP MASVSおよびMSTG。APIについては:OWASP APIセキュリティ?トップ10。スマートコントラクトについては:SWC Registry、Trail of Bitsの『Building Secure Contracts』、および当社の社内Web3チェックリストを組み合わせたハイブリッド方式。AI/LLMシステムについては:OWASP LLMトップ10およびMITRE ATLAS。適用される方法論は、契約書および最終報告書に記載されています。
はい。当社の報告書は、ISO 27001认証机関、SOC 2監査法人、PCI QSA、およびDORA監督当局が受け取りを想定している形式に基づいて作成されています。報告書には、エグゼクティブサマリー、調査方法、調査範囲、CVSSスコア付き調査結果と是正措置の指針、証拠資料の付録、および完了項目の再テストによる検証結果が含まれています。担当の監査機関から特定の書式要件が提示された場合は、スコープ策定の段階でその旨をお知らせいただければ、対応いたします。
はい、予备报告书発行から30日以内に是正措置を讲じて再提出された不具合については対象となります。再テストは、报告された问题が解决されたかどうかを具体的に确认するものであり、新たなエンドツーエンドのテストを実施するものではありません。当初のテスト以降に新机能が导入され、その机能のテストを希望される场合は、不具合1件あたりのボーナス料金(固定基本料金は适用されません)に基づくスコープ拡张となります。
はい、標準的なペネトレーションテストとは別物です。レッドチーム?プロジェクトは、脆弱性に焦点を当てたペネトレーションテストと比較して、対象範囲が異なり、実施期間が長く(通常4~8週間)、成果物の重点も異なります(ブルーチームの検知?対応能力の検証)。特にDORA TLPTおよびTIBER-EUのプロジェクトについては、当社の「脅威主導型テスト概要書」をご請求ください。
数週间ではなく、数时间以内に贵社の担当窓口へエスカレーションされます。重要な発见事项については、最终报告书が完成するまで放置することはありません。再现手顺と即时の是正措置の推奨事项を记载した暂定报告书をお送りしますので、テスト期间が终了する前に贵社のチームが対応を讲じることができます。

あなたのシステムに次なる脆弱性は、すでに潜んでいる。问题は、谁が最初にそれを见つけ出すか、ということだけだ。
会社概要
このミッションの中核をなすのが、认証机関向けのTIC OS(「Testing, Inspection & Certification Operating System」)です。このAIネイティブの専用ERPシステムは、セキュリティライフサイクル全体の基盤となるインフラとして機能し、複雑なワークフローを自動化するとともに、機関レベルの信頼性を確保します。 監査を単なる静的なイベントと捉えるのではなく、当社のAIネイティブオペレーティングシステムは、プロジェクトの完全性に対してモジュール式かつ包括的なアプローチを可能にします。
先进的なテクノロジーと人间の深い専门知识を融合させることで、础耻诲颈迟翱苍别は分散型経済において信頼を构筑し维持するための新たな基準を打ち立てています。

ニュースレター
