Die Einstufung als Hochrisiko wird durch Anhang III der Verordnung bestimmt. Die Hauptkategorien sind: biometrische Identifizierung, kritische Infrastruktur, Bildung, Besch?ftigung (Einstellung, ?berwachung, K¨¹ndigung), Zugang zu wesentlichen Dienstleistungen (Bonit?tspr¨¹fung, Versicherung, ?ffentliche Leistungen), Strafverfolgung, Migration und Rechtspflege. KI-Systeme, die als Sicherheitskomponenten in Produkten eingesetzt werden, die unter das EU-Produktsicherheitsrecht fallen (Medizinprodukte, Fahrzeuge, Maschinen), gelten ebenfalls als hochriskant. Wir klassifizieren Ihr System als ersten Schritt jedes Auftrags formal ¨C und die Klassifizierung selbst ist ein Nachweis, den Regulierungsbeh?rden anfordern k?nnen.
ISO/IEC 42001 pr¨¹ft Ihr Managementsystem ¨C die Governance, Richtlinien und Prozesse rund um KI in Ihrer Organisation. Die EU-AI-Act-Konformit?tsbewertung pr¨¹ft ein konkretes Hochrisiko-KI-System gegen die technischen und dokumentarischen Anforderungen der Verordnung (Artikel 9¨C17). Beide erg?nzen sich: Ein ausgereiftes ISO-42001-Managementsystem macht den Nachweis der EU-AI-Act-Konformit?t erheblich einfacher. Wir liefern beides, getrennt oder als integrierten Auftrag.
Ja ¨C LLM und generative KI machen mittlerweile den Gro?teil unserer KI-Audit-Auftr?ge aus. Unsere Red-Team-Spezialisten testen gegen die OWASP LLM Top 10 (Ausgabe 2025), die adversariale Taxonomie von MITRE ATLAS und protokollspezifische Fehlermodi f¨¹r RAG-Systeme, agentische Workflows und multimodale Modelle. Wir decken Prompt Injection (direkt und indirekt), Jailbreaking, Extraktion von Trainingsdaten, Missbrauch von Tool-Use-Grenzen, Schwachstellen bei der Ausgabeverarbeitung sowie die f¨¹r KI-Agenten spezifischen Risiken von agentischen Schleifen und ¨¹berm??iger Handlungsbefugnis ab.
F¨¹r die EU-AI-Act-Konformit?tsarbeit das technische Dokumentationspaket gem?? Anhang IV: Systembeschreibung, Verwendungszweck, Dokumentation der Trainingsdaten, Evaluierungsergebnisse, Risikomanagement-Dokumentation, Plan zur Marktbeobachtung nach Inverkehrbringen. F¨¹r die ISO-42001-Arbeit Ihre KI-Richtlinie, das Statement of Applicability, das Risikoregister und die Prozessdokumentation. F¨¹r technisches Red Teaming Modellzugang (API oder Gewichte), System-Prompts und etwaige Deployment-Guardrails. Wir senden nach dem Scoping-Gespr?ch eine ma?geschneiderte Checkliste ¨C die meisten Kunden verf¨¹gen bereits ¨¹ber 60¨C70?% dessen, was ben?tigt wird, und wir identifizieren die L¨¹cken schnell.
Sechs bis sechzehn Wochen von Anfang bis Ende, je nach Umfang. Ein gezielter LLM-Red-Team-Auftrag gegen ein einzelnes bereitgestelltes System kann in 4¨C6 Wochen abgeschlossen werden. Ein vollst?ndiges internes ISO/IEC-42001-Audit einer Organisation dauert in der Regel 8¨C12 Wochen. Eine EU-AI-Act-Konformit?tsbewertung f¨¹r ein einzelnes Hochrisikosystem, einschlie?lich Behebungszyklen, dauert 10¨C16 Wochen. Wir verpflichten uns im Auftragsschreiben auf ein konkretes Zeitfenster.
Die Preisgestaltung h?ngt von drei Faktoren ab: der Komplexit?t des KI-Systems (einzelnes Modell vs. Multi-Modell-Pipeline vs. agentisches System), der erforderlichen Audit-Tiefe (fokussierte Dimension vs. vollst?ndiges STARED) und den ben?tigten Auditorentagen der jeweiligen Spezialisten. Ein Festpreisangebot erfolgt innerhalb von 24 Stunden nach dem Scoping. KMU-freundliche Auftragsgr??en beginnen im niedrigen f¨¹nfstelligen Bereich; vollst?ndige Enterprise-Konformit?tsbewertungen nach dem EU AI Act skalieren dar¨¹ber hinaus. Kontaktieren Sie uns unter hello@auditone.io f¨¹r eine indikative Preisspanne.
Nein. Die meisten Hochrisiko-KI-Systeme (Anhang III) folgen dem Selbstbewertungsweg nach Artikel 43, bei dem der Anbieter die Konformit?tsbewertung mithilfe interner Verfahren durchf¨¹hrt. Unsere Rolle besteht darin, die Konformit?tsbewertung als unabh?ngiger Dritter durchzuf¨¹hren und Dokumentation zu erstellen, die die Anforderungen erf¨¹llt, ohne die Beteiligung einer benannten Stelle zu erfordern. F¨¹r die kleine Gruppe von Hochrisikoprodukten, die tats?chlich die Beteiligung einer benannten Stelle erfordern (bestimmte biometrische Identifikationssysteme), arbeiten wir mit akkreditierten benannten Stellen zusammen ¨C einschlie?lich Partnern in unserem Netzwerk von Zertifizierungsstellen ¨C und erstellen die daf¨¹r ben?tigte Nachweisbasis.
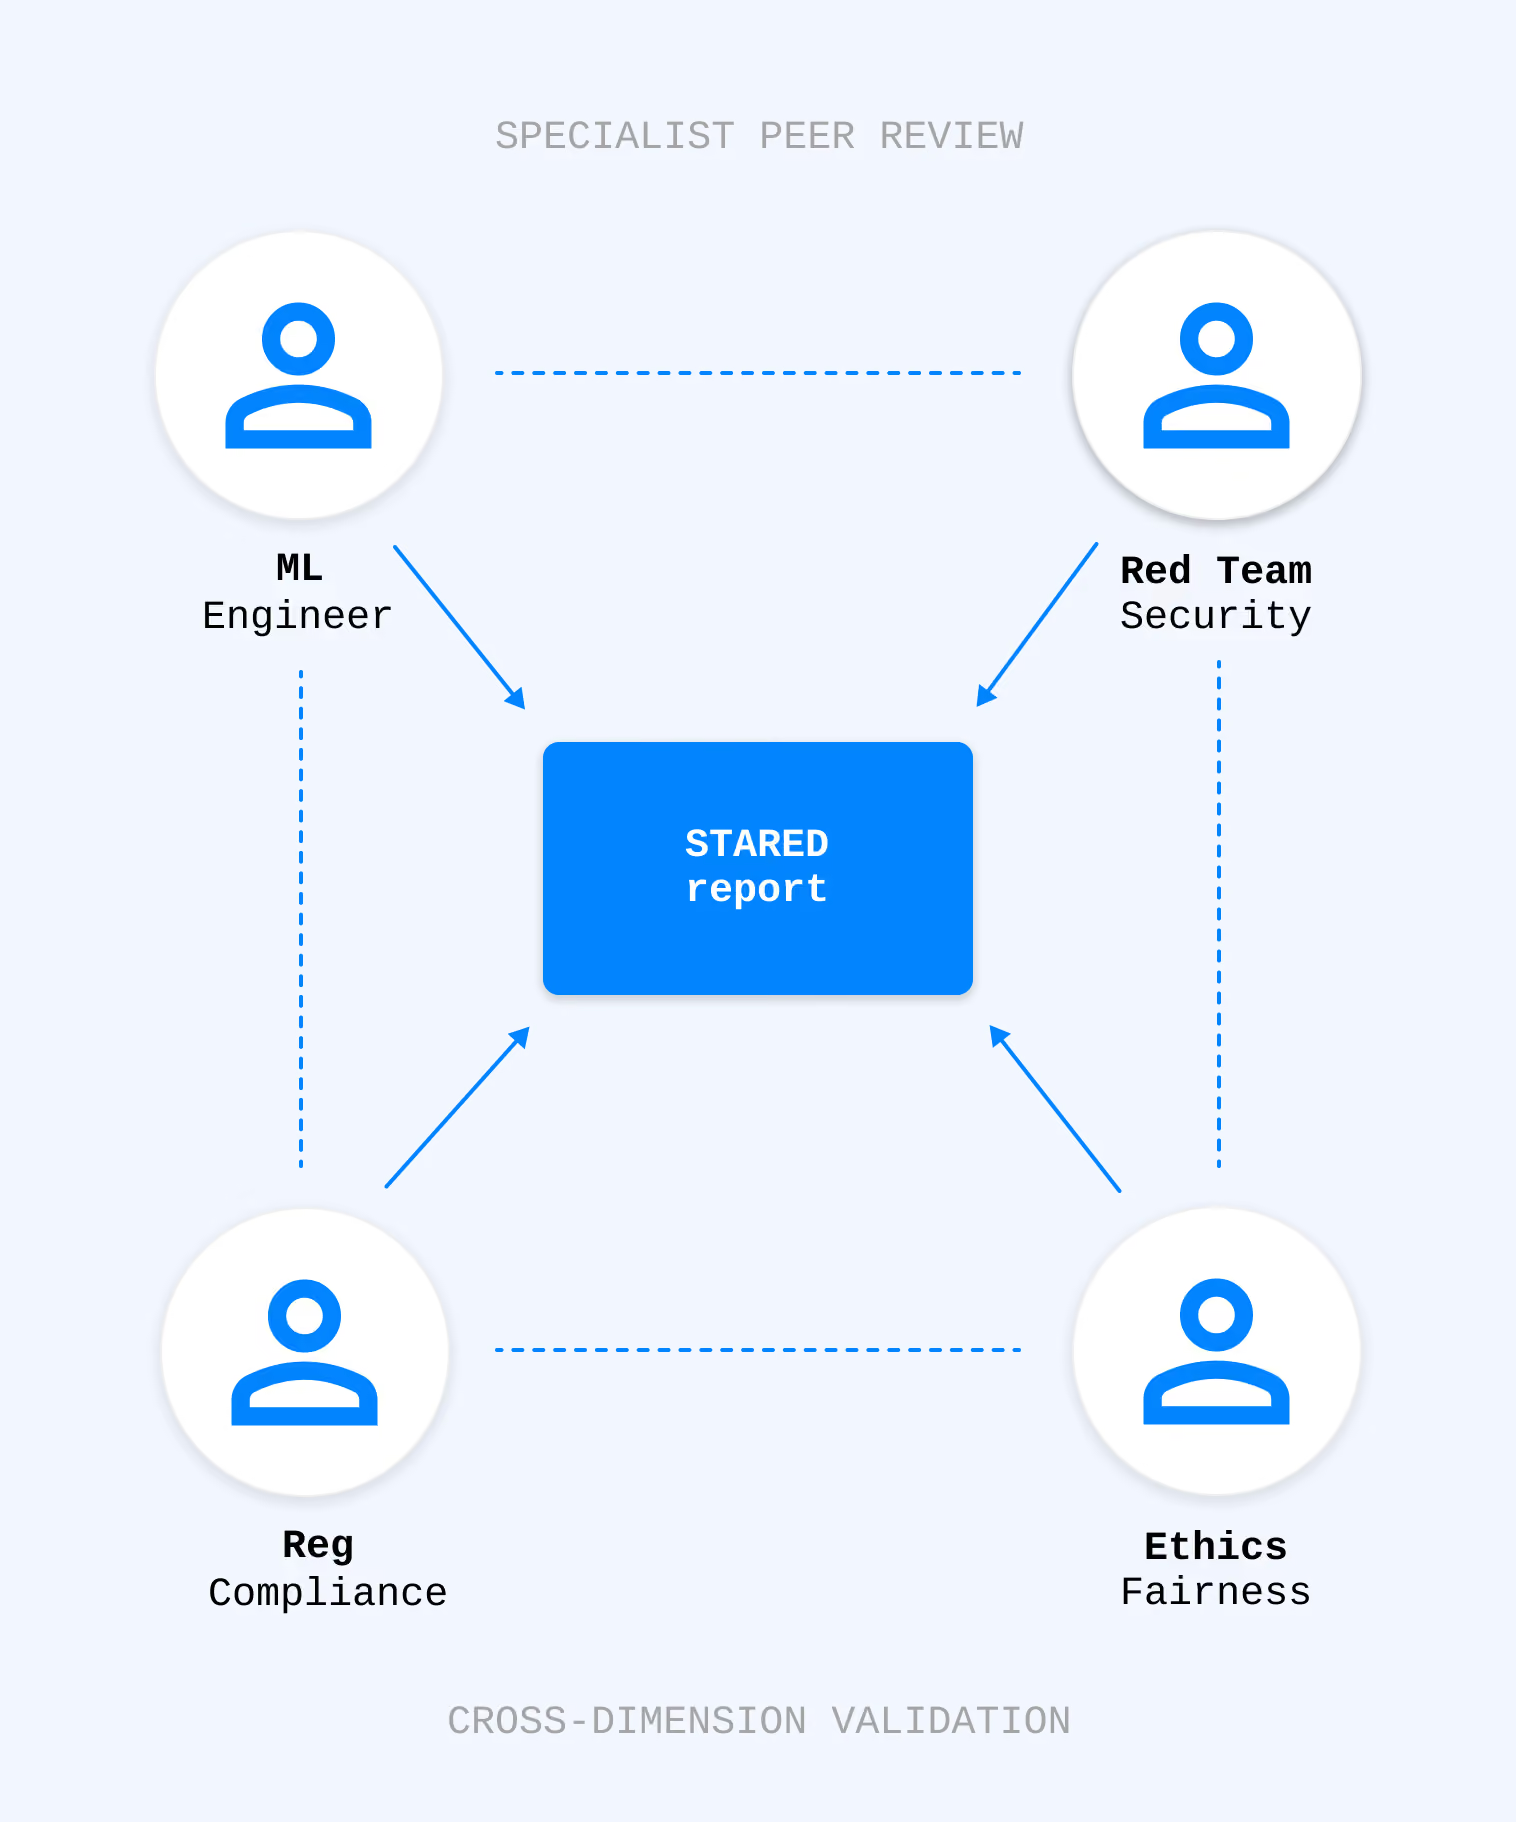
STARED ist unser f¨¹nfdimensionales Framework f¨¹r KI-Audits: Security, Technical Assessment, Regulatory Compliance, Ethics und Data Governance. Es wurde gezielt entwickelt, weil bestehende Sicherheits- oder Compliance-Frameworks nicht abdecken, was KI-Systeme schwer zu pr¨¹fen macht ¨C Herkunft der Trainingsdaten, Modellverhalten unter adversarialen Bedingungen, Drift, agentische Risiken. Die vollst?ndige Methodik, Bewertungsraster und ausgearbeitete Beispiele finden Sie im .
Beide Funktionen werden strikt getrennt gehalten. Wir schreiben nicht Ihre Richtlinien, bauen nicht Ihre KI-Governance auf und implementieren nicht Ihre Kontrollen ¨C dies w¨¹rde die f¨¹r das Audit selbst erforderliche Unabh?ngigkeit gef?hrden. Was wir anbieten, ist eine Gap-Analyse vor dem Audit (leichter, beratend), gefolgt vom formalen Audit (unabh?ngig, evidenzbasiert). Die Gap-Analyse zeigt Ihnen, was zu beheben ist; das Audit verifiziert, dass Sie es behoben haben. Unterschiedliches Scoping, unterschiedliche Ergebnisse.