色情聊天网站

Verifiche relative al sistema di intelligenza artificiale e alla gestione dello stesso.

Audit indipendenti per sistemi di IA e LLM: dal red teaming avversario alle verifiche dei sistemi di gestione secondo la norma ISO/IEC 42001, fino alle valutazioni di conformit脿 alla legge UE sull鈥橧A.

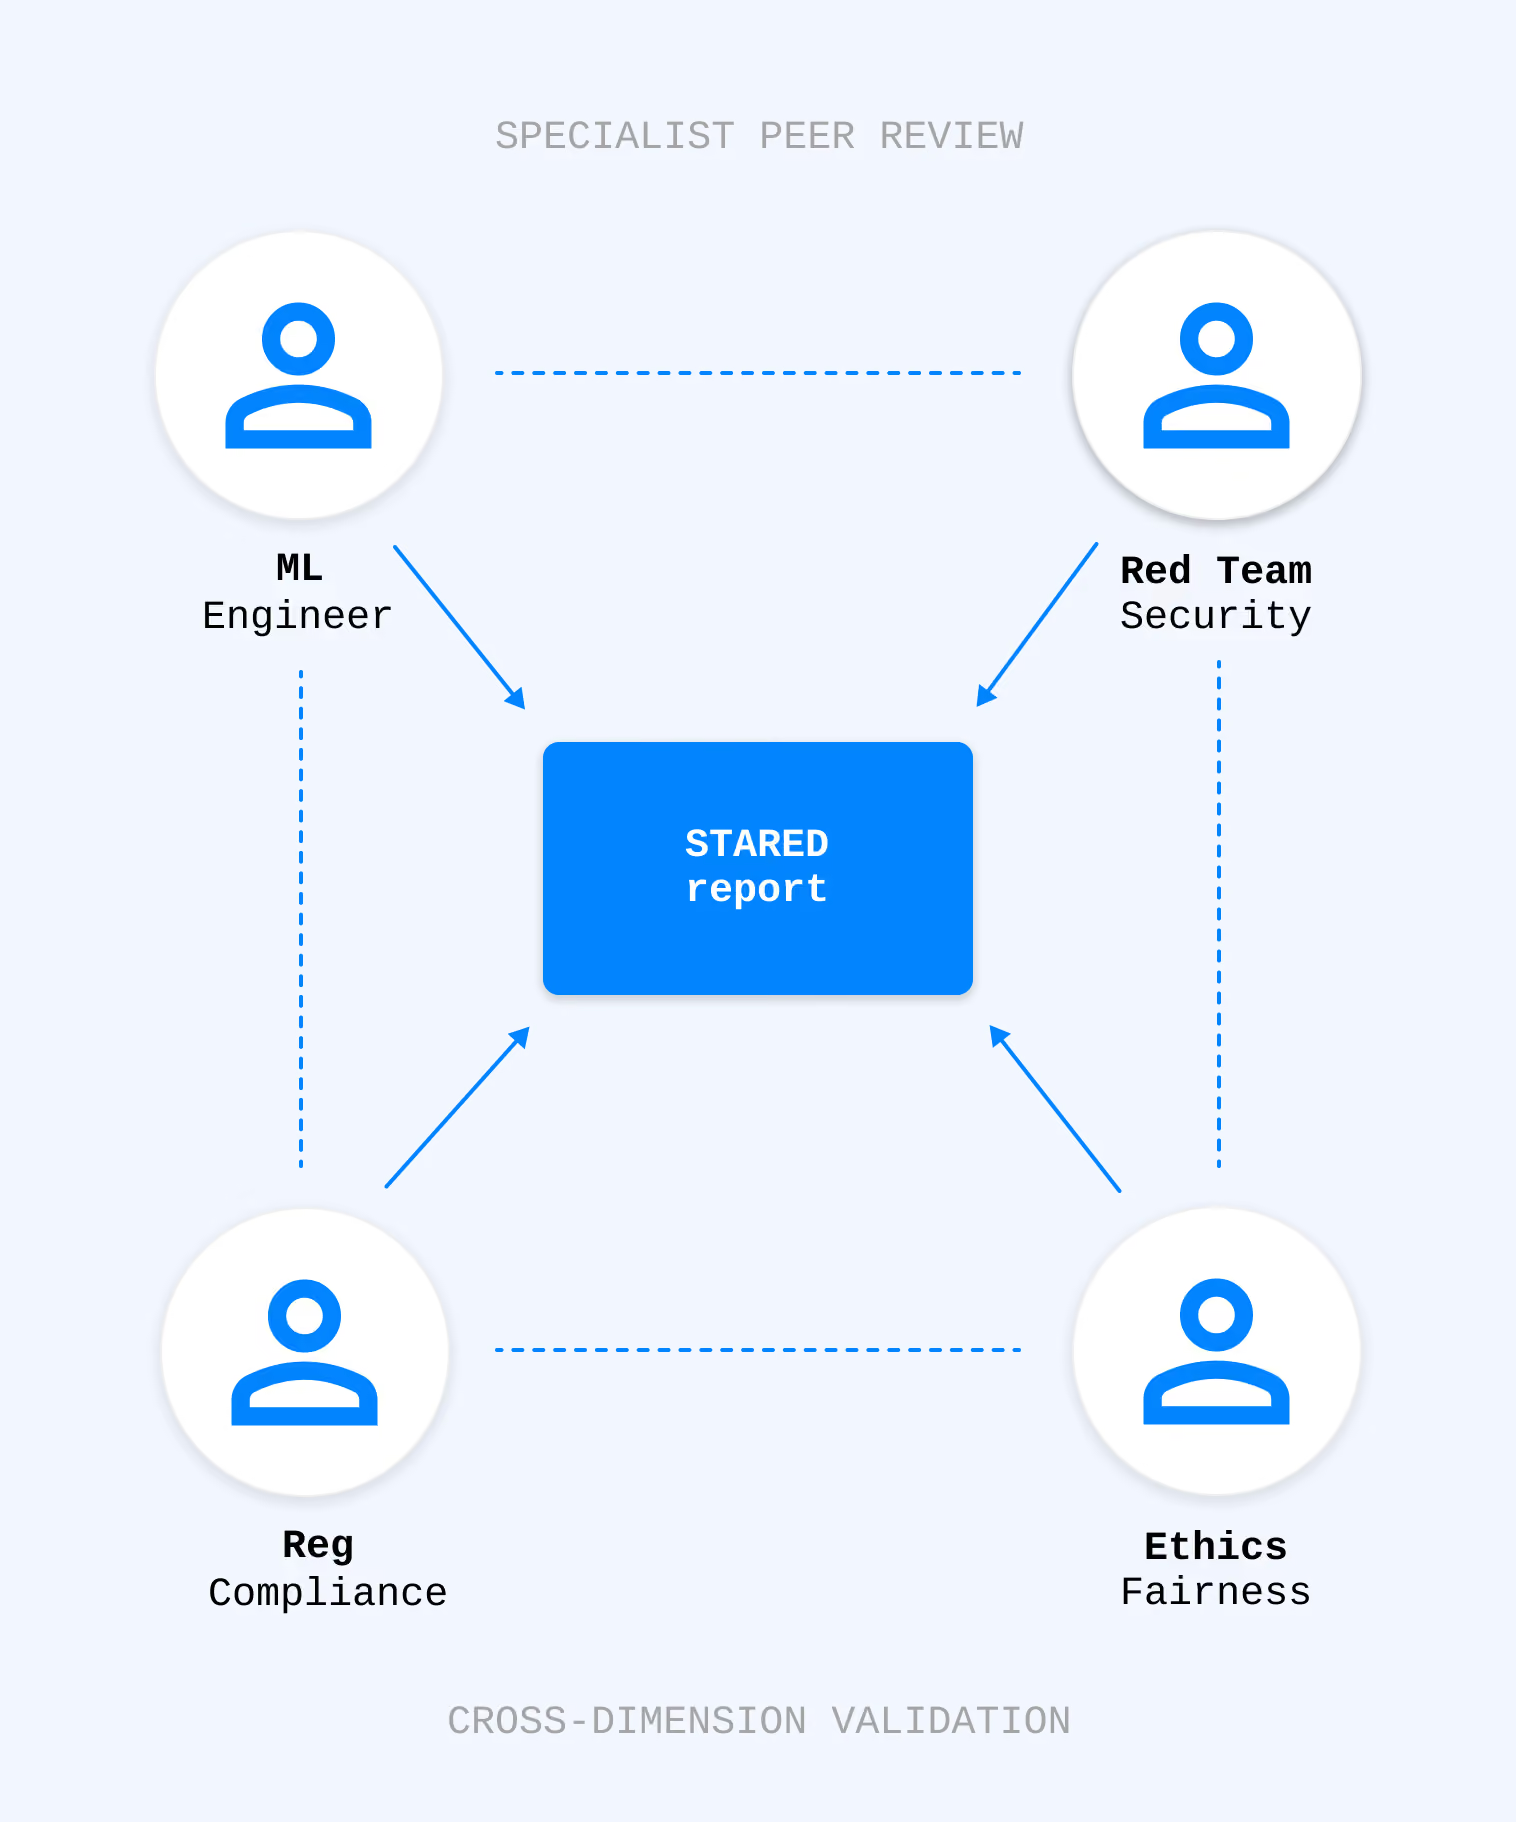
Basati sul nostro framework STARED, sottoposti a revisione paritaria da parte di 3-4 specialisti e allineati agli standard effettivamente verificati dalle autorit脿 di regolamentazione e dai vostri clienti.

Marchi internazionali che si affidano ad 色情聊天网站

in 5parti
Le dimensioni STARED coprono l'intero ambito di verifica dell'IA
3-4volte
Ogni audit viene sottoposto a revisione tra pari da parte di esperti indipendenti
26 agosto 02
Data di entrata in vigore della legge UE sull'IA per i sistemi ad alto rischio
24h
Tempi di elaborazione dal primo contatto alla presentazione del preventivo
Il nostro quadro di riferimento

I quadri di riferimento esistenti in materia di audit non erano stati concepiti per l'IA. Noi ne abbiamo creato uno appositamente pensato per questo scopo.

I tradizionali modelli di sicurezza e conformit脿 trascurano gran parte degli aspetti che rendono i sistemi di intelligenza artificiale difficili da sottoporre a verifica: i dati di addestramento, il comportamento dei modelli, la deriva post-implementazione e la robustezza contro gli attacchi avversari. STARED 猫 il nostro modello a cinque dimensioni, appositamente progettato per colmare questa lacuna.
STARED
UN QUADRO DI RIFERIMENTO A CINQUE DIMENSIONI PER LE VERIFICHE DEI SISTEMI DI INTELLIGENZA ARTIFICIALE
S
Sicurezza
Sicurezza dei modelli e delle infrastrutture. Robustezza agli attacchi avversari, iniezione di prompt, estrazione dei modelli, integrit脿 della catena di approvvigionamento dei pesi e delle dipendenze.
TA
Valutazione tecnica
Prestazioni del modello, calibrazione, valutazione rispetto a benchmark e test personalizzati, monitoraggio, rilevamento delle derive, strategia di riaddestramento.
R
Normativa
Conformit脿 alla legge dell'UE sull'IA, sistema di gestione ISO/IEC 42001, articolo 22 del GDPR, norme settoriali (MDR, DORA, equivalente FDA per l'IA).
E
Etica
Pregiudizi, imparzialit脿, spiegabilit脿, supervisione umana, coinvolgimento delle parti interessate lungo l鈥檌ntero ciclo di vita del sistema di IA. Documentati, non semplicemente dichiarati.
D
Governance dei dati
Provenienza, consenso, conservazione, qualit脿 e rappresentativit脿 dei dati di addestramento. Tutela della privacy attraverso flussi di lavoro di inferenza e cancellazione.
Richiedi un audit sull'intelligenza artificiale
Il litepaper STARED illustra in modo approfondito il framework: metodologia, criteri di valutazione ed esempi pratici relativi a sistemi LLM, ML tradizionale e di visione artificiale.
Cosa verifichiamo

Le modalit脿 di guasto che hanno portato i sistemi di intelligenza artificiale sulle prime pagine dei giornali.

Una panoramica non esaustiva dei rischi specifici legati all'intelligenza artificiale (IA) trattati in ogni incarico di 色情聊天网站, in linea con l'OWASP LLM Top 10, il MITRE ATLAS, il NIST AI RMF e il nostro catalogo interno STARED.
LLM01
Iniezione rapida
Iniezione diretta e indiretta tramite input dell'utente, documenti recuperati, output degli strumenti e richieste del sistema. Perdita dei confini tra il contesto dell'utente e quello del sistema.
LLM02 / owasp-a07
Divulgazione di informazioni sensibili
Estrazione di dati di addestramento, memorizzazione di informazioni personali identificative (PII) o credenziali, divulgazione di messaggi di sistema, esposizione del contesto potenziata dal recupero.
LLM03
Catena di approvvigionamento
Pesi dei modelli compromessi, dati di fine-tuning dannosi, integrit脿 degli adattatori di terze parti, provenienza delle dipendenze per librerie e framework di ML.
LLM04
Avvelenamento dei dati e dei modelli
Trigger di backdoor, attacchi di "label-flipping", avvelenamento del contesto RAG, ottimizzazione dell'integrit脿 dei set di dati, manipolazione delle ricompense nell'apprendimento per rinforzo.
LLM05
Gestione errata dei dati in uscita
Iniezione a valle tramite l'output del modello, XSS da codice HTML generato, iniezione SQL da query generate, iniezione di comandi dall'output generato dall'uso di strumenti.
LLM06
Eccessiva autonomia
Accesso agli strumenti con autorizzazioni eccessive, mancanza di un intervento umano nelle azioni con conseguenze rilevanti, sfuggite dal ciclo di controllo, ampliamento inappropriato dell'ambito nei piani in pi霉 fasi.
eu-ai-act Art. 10
Pregiudizi ed equit脿
Impatto diseguale in base alle caratteristiche protette, lacune nella rappresentativit脿 dei dati di addestramento, errori di calibrazione nelle diverse fasce demografiche.
eu-ai-act, art. 13
Trasparenza e spiegabilit脿
Tracciabilit脿 delle decisioni relative a risultati ad alto rischio, divulgazione delle informazioni agli utenti, completezza della documentazione tecnica ai fini della valutazione di conformit脿.
eu-ai-act Art. 14
Controllo umano
Meccanismi di esclusione e arresto, progettazione dell'interfaccia utente di supervisione, requisiti di competenza degli operatori, documentazione relativa all'accettazione del rischio residuo.
Calendario della legge dell'UE sull'intelligenza artificiale

L'orologio che conta davvero.

I tradizionali modelli di sicurezza e conformit脿 trascurano gran parte degli aspetti che rendono i sistemi di intelligenza artificiale difficili da sottoporre a verifica: i dati di addestramento, il comportamento dei modelli, la deriva post-implementazione e la robustezza contro gli attacchi avversari. STARED 猫 il nostro modello a cinque dimensioni, appositamente progettato per colmare questa lacuna.
agosto 2024

Entrata in vigore della legge sull'intelligenza artificiale

IN SOSTANZA
FEB 2025

Pratiche vietate

APPLICATO
agosto 2025

Si applicano le regole del modello GPAI

APPLICATO
2 agosto 2026

Conformit脿 dei sistemi ad alto rischio

IN SOSTANZA
agosto 2027

Sistemi integrati nei prodotti soggetti a regolamentazione

PROSSIMAMENTE
Aggiornamento importante: l鈥檃ccordo politico sul 鈥淒igital Omnibus鈥 raggiunto nel maggio 2026 potrebbe posticipare alcune scadenze ad alto rischio al dicembre 2027, ma la proposta non 猫 ancora stata adottata formalmente. Il 2 agosto 2026 rimane la scadenza legale in vigore. Le sanzioni possono arrivare fino a 35 milioni di euro o al 7% del fatturato globale. In ogni caso, una valutazione di conformit脿 attendibile richiede dalle 8 alle 16 settimane. Noi valutiamo la vostra situazione in 24 ore.
Cosa ci contraddistingue

Quattro paia di occhi puntati sullo stesso sistema. Sempre.

Un singolo revisore vede ci貌 che ha gi脿 visto in precedenza. Quattro specialisti vedono ci貌 che un sistema di intelligenza artificiale fa effettivamente.
Ogni incarico di 色情聊天网站 AI viene condotto da 3 o 4 specialisti indipendenti che lavorano in parallelo 鈥 in genere un revisore tecnico/di ML, un revisore di sicurezza/red team, un revisore normativo e un revisore di etica/equit脿. Essi valutano il sistema separatamente, quindi sottopongono a revisione tra pari i rispettivi risultati prima che qualsiasi problema venga inserito nel vostro rapporto.

L鈥檌ntelligenza artificiale 猫 troppo multidimensionale per poter essere valutata in modo credibile da un unico revisore. Il nostro modello assegna lo specialista pi霉 adatto a ciascuna dimensione STARED e garantisce una validazione incrociata tra di loro.
Assegnazione in base alle competenze specialistiche: un revisore dell鈥檈quit脿 esamina le segnalazioni di parzialit脿, un ingegnere di apprendimento automatico verifica il rilevamento della deriva, un revisore normativo esamina la documentazione dell鈥橝llegato IV.
Convalida trasversale 鈥 i risultati ottenuti in una dimensione STARED vengono verificati rispetto alle altre. Una soluzione tecnica 鈥渟icura鈥 che non supera i criteri etici non viene implementata.
"Skin in the game ": i revisori ricevono bonus in base alle constatazioni valide, il che premia l'approfondimento e l'accuratezza piuttosto che il semplice completamento di una lista di controllo.
come funziona

Dalla definizione dell鈥檃mbito di applicazione alla relazione di audit in 6-16 settimane

01
Definizione dell'ambito e classificazione dei rischi
Da 24 a 48 ore
Classifichiamo il vostro sistema di intelligenza artificiale ai sensi dell'Allegato III della legge UE sull'IA, identifichiamo gli obblighi applicabili e ne confermiamo l'ambito di applicazione nelle diverse dimensioni STARED. Entro 48 ore riceverete un preventivo fisso, una finestra temporale prevista per l'audit e una checklist della documentazione.
02
Revisione della documentazione
da 1 a 2 settimane
Esaminiamo la vostra documentazione tecnica (pacchetto dell鈥橝llegato IV per la legge UE sull鈥橧A, Dichiarazione di applicabilit脿 per la norma ISO 42001), le schede modello, le schede tecniche, i rapporti di valutazione e le procedure operative. Le lacune individuate vengono segnalate con richieste specifiche di prove a sostegno.
03
Test tecnici e di simulazione di attacchi
Da 2 a 6 settimane
Test pratici su tutte le dimensioni STARED: simulazioni di attacchi (red teaming) contro l鈥橭WASP LLM Top 10 e il MITRE ATLAS, valutazione di parzialit脿 ed equit脿, analisi della deriva e della calibrazione, revisione della sicurezza dell鈥檌nfrastruttura. I risultati critici sono stati segnalati immediatamente.
04
Revisione tra pari e consolidamento
1 settimana
I risultati di ciascuno specialista vengono esaminati da almeno un revisore appartenente a una dimensione STARED diversa. Il team redige un unico rapporto consolidato contenente i risultati classificati, le prove e le linee guida per la correzione.
05
Revisione tra pari e consolidamento
A seconda del progetto
Voi provvedete a risolvere i problemi documentati. Noi verifichiamo la loro risoluzione e redigiamo il rapporto finale, formattato in modo da soddisfare i requisiti del vostro ente di certificazione (ISO 42001), dell鈥檕rganismo notificato (AI Act dell鈥橴E per i casi ad alto rischio) o i requisiti di due diligence dei clienti.
feedback

Cosa dicono i clienti.

Domande frequenti

Il mio sistema di IA 猫 considerato 鈥渁d alto rischio鈥 ai sensi della legge dell鈥橴E sull鈥橧A?

La classificazione ad alto rischio 猫 determinata dall鈥橝llegato III del regolamento. Le categorie principali sono: identificazione biometrica, infrastrutture critiche, istruzione, occupazione (assunzione, monitoraggio, cessazione del rapporto di lavoro), accesso a servizi essenziali (valutazione del merito creditizio, assicurazioni, prestazioni sociali), applicazione della legge, migrazione e amministrazione della giustizia. Anche i sistemi di intelligenza artificiale utilizzati come componenti di sicurezza nei prodotti soggetti alla normativa UE in materia di sicurezza dei prodotti (dispositivi medici, veicoli, macchinari) sono considerati ad alto rischio. Come primo passo di ogni incarico, classifichiamo formalmente il vostro sistema 鈥 e la classificazione stessa costituisce un elemento di prova che le autorit脿 di regolamentazione potrebbero richiedere.

Qual 猫 la differenza tra un audit ISO 42001 e una valutazione di conformit脿 alla legge dell'UE sull'intelligenza artificiale?

La norma ISO/IEC 42001 prevede la verifica del sistema di gestione della vostra organizzazione, ovvero la governance, le politiche e i processi relativi all鈥橧A. La verifica di conformit脿 alla legge dell鈥橴E sull鈥橧A riguarda un sistema specifico di IA ad alto rischio rispetto ai requisiti tecnici e documentali previsti dal regolamento (articoli 9鈥17). I due approcci sono complementari: un sistema di gestione maturo conforme alla norma ISO 42001 rende notevolmente pi霉 semplice dimostrare la conformit脿 alla legge dell鈥橴E sull鈥橧A. Offriamo entrambi i servizi, separatamente o come intervento integrato.

Vi occupate in particolare di audit dei sistemi LLM e di intelligenza artificiale generativa?

S矛 鈥 Gli LLM e l鈥橧A generativa costituiscono ormai la maggior parte dei nostri incarichi di audit sull鈥橧A. I nostri specialisti del red team effettuano test basati sulla lista OWASP LLM Top 10 (edizione 2025), sulla tassonomia avversaria MITRE ATLAS e sulle modalit脿 di malfunzionamento specifiche dei protocolli per i sistemi RAG, i flussi di lavoro agenti e i modelli multimodali. Copriamo l鈥檌niezione di prompt (diretta e indiretta), il jailbreaking, l鈥檈strazione di dati di addestramento, l鈥檃buso dei limiti di utilizzo degli strumenti, le vulnerabilit脿 nella gestione degli output, nonch茅 i rischi legati al ciclo agenziale e all鈥檈ccessiva autonomia, specifici degli agenti di IA.

Quali documenti devo preparare?

Per le attivit脿 di conformit脿 alla legge UE sull鈥橧A, il pacchetto di documentazione tecnica dell鈥橝llegato IV: descrizione del sistema, finalit脿 prevista, documentazione sui dati di addestramento, risultati della valutazione, documentazione sulla gestione dei rischi, piano di monitoraggio post-commercializzazione. Per le attivit脿 relative alla norma ISO 42001, la vostra politica sull鈥橧A, la Dichiarazione di applicabilit脿, il registro dei rischi e la documentazione dei processi. Per il 鈥渞ed teaming鈥 tecnico, l鈥檃ccesso al modello (API o pesi), i prompt di sistema ed eventuali misure di sicurezza relative alla distribuzione. Dopo la chiamata di definizione dell鈥檃mbito di lavoro inviamo una checklist personalizzata: la maggior parte dei clienti dispone gi脿 del 60鈥70% di quanto necessario e noi individuiamo rapidamente le lacune.

Quanto tempo richiede un audit dei sistemi di intelligenza artificiale?

Da sei a sedici settimane dall鈥檌nizio alla fine, a seconda dell鈥檃mbito di applicazione. Un intervento mirato di 鈥渞ed team鈥 basato su LLM su un singolo sistema implementato pu貌 concludersi in 4鈥6 settimane. Un audit interno completo secondo la norma ISO/IEC 42001 a livello dell鈥檌ntera organizzazione dura in genere 8鈥12 settimane. Una valutazione di conformit脿 alla legge UE sull鈥橧A per un singolo sistema ad alto rischio, compresi i cicli di correzione, dura 10鈥16 settimane. Ci impegniamo a rispettare una tempistica specifica indicata nella lettera di incarico.

Qual 猫 il costo della revisione contabile?

Il prezzo dipende da tre fattori: la complessit脿 del sistema di IA (modello singolo vs. pipeline multimodello vs. sistema agentico), il livello di approfondimento della verifica richiesto (dimensione mirata vs. STARED completo) e i giorni-revisore necessari per i relativi specialisti. Preventivo a prezzo fisso fornito entro 24 ore dalla definizione dell鈥檃mbito di intervento. I costi per incarichi adatti alle PMI partono da cifre a cinque zeri; le valutazioni complete di conformit脿 all鈥橝I Act dell鈥橴E per le grandi aziende partono da importi superiori. Contattateci all鈥檌ndirizzo hello@auditone.io per ricevere una fascia di prezzo indicativa.

Siete un organismo notificato ai fini della conformit脿 alla legge dell'UE sull'IA?

No. La maggior parte dei sistemi di IA ad alto rischio (Allegato III) segue l鈥檌ter di autovalutazione previsto dall鈥檃rticolo 43, in base al quale il fornitore effettua la valutazione di conformit脿 utilizzando procedure interne. Il nostro ruolo consiste nell鈥檈ffettuare la valutazione di conformit脿 in qualit脿 di terza parte indipendente, producendo la documentazione che soddisfa i requisiti senza richiedere il coinvolgimento di un organismo notificato. Per la ristretta categoria di prodotti ad alto rischio che richiede invece il coinvolgimento di un organismo notificato (alcuni sistemi di identificazione biometrica), collaboriamo con organismi notificati accreditati 鈥 compresi i partner della nostra rete di organismi di certificazione 鈥 e produciamo la documentazione di supporto di cui hanno bisogno.

Cos鈥櫭 il framework STARED e dove posso trovare informazioni al riguardo?

STARED 猫 il nostro quadro di riferimento a cinque dimensioni per gli audit sull'IA: sicurezza, valutazione tecnica, conformit脿 normativa, eticae governance dei dati. 脠 stato sviluppato appositamente perch茅 i quadri di riferimento esistenti in materia di sicurezza o conformit脿 non tengono conto di ci貌 che rende i sistemi di IA difficili da sottoporre a audit: la tracciabilit脿 dei dati di addestramento, il comportamento dei modelli in condizioni avverse, la deriva e il rischio agentico. La metodologia completa, le griglie di valutazione e gli esempi pratici sono disponibili .

Ci aiuterete anche nella preparazione, o vi limiterete a svolgere un controllo?

Entrambe le funzioni sono mantenute rigorosamente separate. Non redigiamo le vostre politiche, non sviluppiamo la vostra governance dell鈥橧A n茅 implementiamo i vostri controlli: farlo comprometterebbe l鈥檌ndipendenza necessaria per l鈥檃udit stesso. Ci貌 che offriamo 猫 una valutazione preliminare delle lacune (pi霉 snella, di natura consultiva) seguita dall鈥檃udit formale (indipendente, basato su prove concrete). La valutazione delle lacune vi indica cosa correggere; l鈥檃udit verifica che abbiate effettivamente apportato le correzioni. Ambito di applicazione diverso, risultati finali diversi.