
Individua ogni vulnerabilit脿 prima che lo faccia un malintenzionato.
Realizzato da un team selezionato tra oltre 800 hacker white hat a livello globale, sottoposto a revisione paritaria da parte di revisori indipendenti e conforme ai quadri normativi che devi soddisfare.
Marchi internazionali che si affidano ad 色情聊天网站

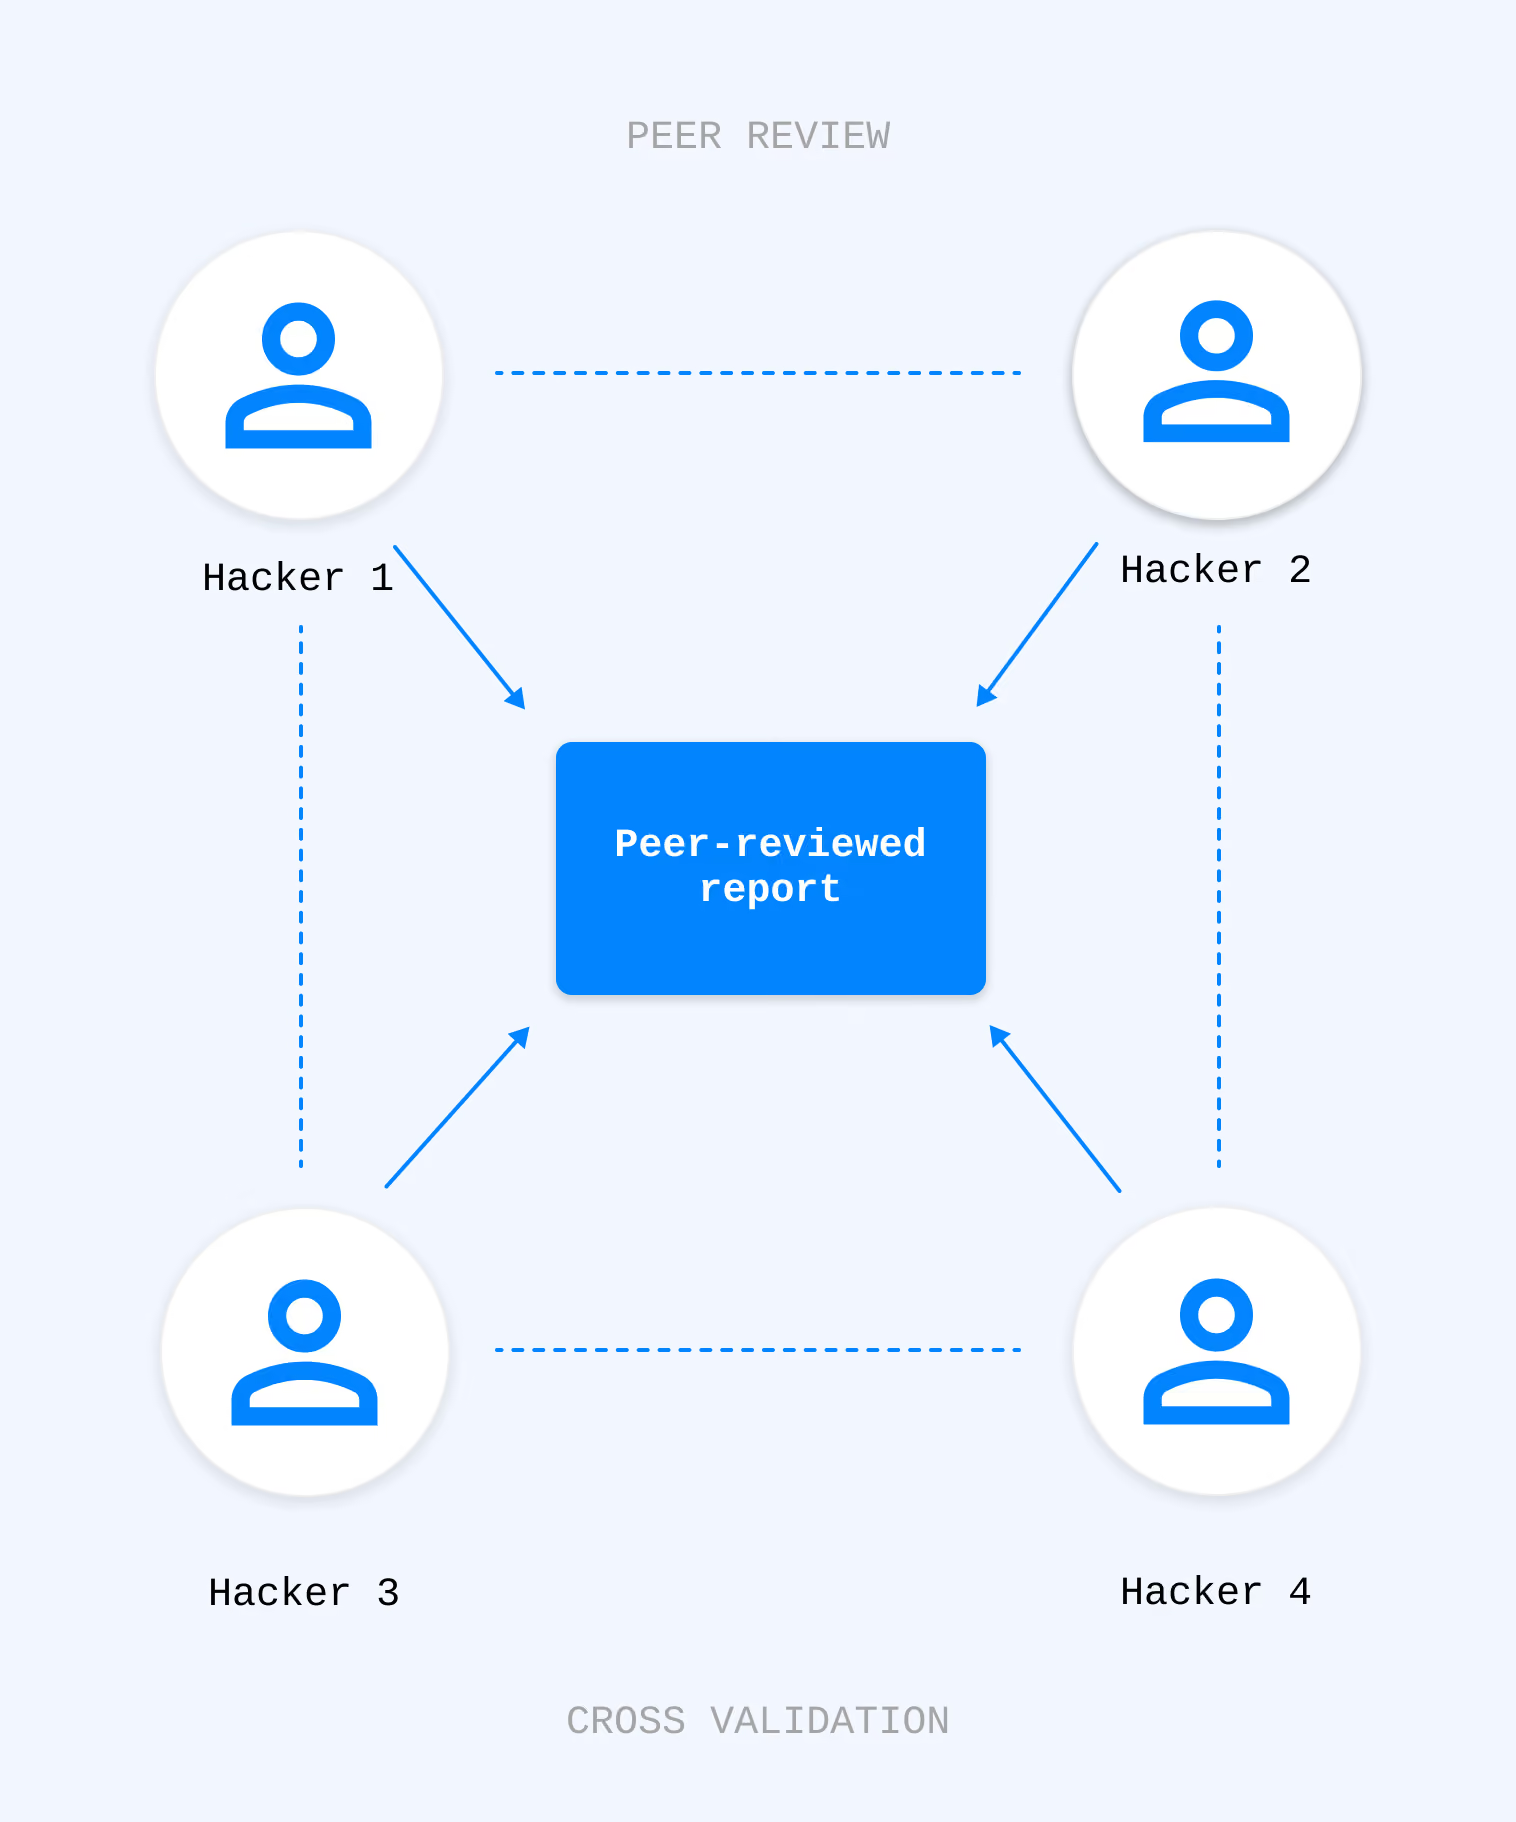
La maggior parte delle aziende specializzate in test di penetrazione invia un solo tester. Noi ne inviamo quattro.
Il risultato: una copertura delle vulnerabilit脿 notevolmente pi霉 ampia, un minor numero di falsi positivi e risultati che sono stati convalidati da pi霉 di un esperto prima ancora di arrivare nella vostra casella di posta.


Cosa testiamo.


Paga solo per quello che troviamo. Non per quello che non troviamo.
In entrambi i casi, l鈥檌ncentivo 猫 lo stesso: individuare ogni problema reale, documentarlo correttamente e non riempire il rapporto di informazioni superflue. Ogni vulnerabilit脿 individuata viene sottoposta a una revisione tra pari prima di essere inserita nella fattura o nel rapporto.

Dalla richiesta al rapporto finale in 2-4 settimane.

I nostri pentester possiedono le certificazioni che contano davvero.
OSCE
OSWE
OSCP
CRTO
eCPPTv2

eCXD
CRTP

Burp Suite

Relazioni redatte per essere approvate.
Sicurezza delle informazioni
Criteri relativi ai servizi fiduciari
Ambiente dei dati dei titolari di carta
Resilienza operativa digitale dell鈥橴E
Direttiva UE sulla sicurezza informatica
Assistenza sanitaria e privacy

Cosa dicono i clienti.

Domande frequenti

Tre elementi sono particolarmente utili: un documento di definizione dell鈥檃mbito chiaro che elenchi le risorse da testare, un ambiente di test isolato da quello di produzione, ove possibile (o una finestra di manutenzione se l鈥檃mbiente di produzione rientra nell鈥檃mbito del progetto), e un referente interno in grado di rispondere alle domande durante l鈥檌ncarico. Per il Web3, fornite l鈥檋ash del commit del repository che desiderate venga testato ed eventuali indirizzi di distribuzione. Per i sistemi di IA/LLM, fornite il prompt del sistema ed eventuali fonti RAG. Dopo la prima chiamata forniremo una checklist per la definizione dell鈥檃mbito.
La maggior parte dei progetti ha una durata complessiva compresa tra 2 e 4 settimane. Un progetto di portata ridotta, che riguarda una singola applicazione, pu貌 essere completato in 1鈥�2 settimane. Un progetto complesso che coinvolge pi霉 ambienti (web + API + cloud + AD) richiede in genere 3鈥�4 settimane di test, seguite da 3鈥�5 giorni di revisione tra pari e consolidamento. Gli audit degli smart contract vengono definiti in base alla complessit脿 del codice piuttosto che alla durata; nel preventivo indichiamo entrambi questi aspetti.
Una tariffa base fissa che copre la definizione dell鈥檃mbito, il tempo base di quattro revisori, la revisione tra pari e la produzione del rapporto 鈥� pi霉 un bonus per ogni risultato individuato, ponderato in base alla gravit脿 (Critico / Alto / Medio / Basso / Informativo, CVSS 3.1). La struttura del bonus 猫 indicata nel preventivo, in modo da poter stimare il limite massimo. In pratica, gli incarichi si attestano solitamente al 10鈥�30% al di sotto del limite massimo, poich茅 non tutti i codici presentano una lunga serie di risultati di livello medio e basso. 脠 inoltre possibile utilizzare nostro per ottenere un intervallo indicativo.
Per il web e l鈥檌nfrastruttura: PTES (Penetration Testing Execution Standard) e le guide di test OWASP come base di riferimento, MITRE ATT&CK per l鈥檈mulazione degli aggressori, ove pertinente. Per i dispositivi mobili: OWASP MASVS e MSTG. Per le API: OWASP API Security Top 10. Per gli smart contract: una combinazione di SWC Registry, "Building Secure Contracts" di Trail of Bits e la nostra checklist interna Web3. Per i sistemi di IA/LLM: OWASP LLM Top 10 e MITRE ATLAS. La metodologia applicabile 猫 indicata nella lettera di incarico e nel rapporto finale.
S矛. I nostri rapporti sono redatti nel formato previsto dagli organismi di certificazione ISO 27001, dagli studi di revisione contabile SOC 2, dai QSA PCI e dalle autorit脿 di vigilanza DORA. Essi includono una sintesi esecutiva, la metodologia, l鈥檃mbito di applicazione, i risultati con punteggio CVSS e indicazioni correttive, appendici con la documentazione probatoria e la verifica tramite nuovo test delle voci chiuse. Se il vostro revisore specifico richiede un formato personalizzato, comunicatecelo durante la fase di definizione dell鈥檃mbito di applicazione e provvederemo ad adattarci.
S矛, per i punti critici corretti e ripresentati entro 30 giorni dalla relazione preliminare. Il nuovo test verifica specificatamente la risoluzione dei problemi segnalati: non si tratta di un nuovo incarico end-to-end. Se, dopo il test originale, sono state implementate nuove funzionalit脿 e si desidera che vengano incluse, si tratta di un鈥檈stensione dell鈥檃mbito di lavoro applicabile alla tariffa bonus per singolo punto critico (senza il compenso base fisso).
S矛, a prescindere dai test di penetrazione standard. Gli interventi del 鈥渞ed team鈥� hanno un ambito di applicazione diverso, tempistiche pi霉 lunghe (in genere da 4 a 8 settimane) e un obiettivo finale diverso (capacit脿 di rilevamento e risposta del 鈥渂lue team鈥�) rispetto ai test di penetrazione incentrati sulle vulnerabilit脿. Per quanto riguarda in particolare gli interventi DORA TLPT e TIBER-EU, richiedete il nostro documento informativo sui test basati sulle minacce.
La questione viene inoltrata al vostro referente di riferimento nel giro di poche ore, non settimane. Non teniamo nascosti i risultati critici fino alla pubblicazione del rapporto finale. Riceverete un resoconto preliminare con le procedure di riproduzione del problema e una raccomandazione immediata per la risoluzione, in modo che il vostro team possa intervenire prima ancora che si chiuda la finestra di test.

La prossima vulnerabilit脿 nel tuo stack 猫 gi脿 l矛. L'unica domanda 猫: chi la scoprir脿 per primo?
Informazioni sull'azienda
Al centro di questa missione c鈥櫭� il nostro TIC OS (鈥淭esting, Inspection & Certification Operating System鈥�) destinato agli organismi di certificazione. Questo sistema ERP specializzato e nativo per l鈥檌ntelligenza artificiale funge da infrastruttura di base per l鈥檌ntero ciclo di vita della sicurezza, automatizzando flussi di lavoro complessi e garantendo un鈥檃ffidabilit脿 di livello istituzionale. Anzich茅 considerare un audit come un evento statico, il nostro sistema operativo nativo per l鈥橧A consente un approccio modulare e completo all鈥檌ntegrit脿 dei progetti.
Integrando tecnologia avanzata e profonda competenza umana, 色情聊天网站 sta definendo lo standard di riferimento su come costruire e mantenere la fiducia nell鈥檈conomia decentralizzata.

Newsletter
